AI接続ツール「LiteLLM」に重大な欠陥、乗っ取りや認証情報漏洩の恐れ
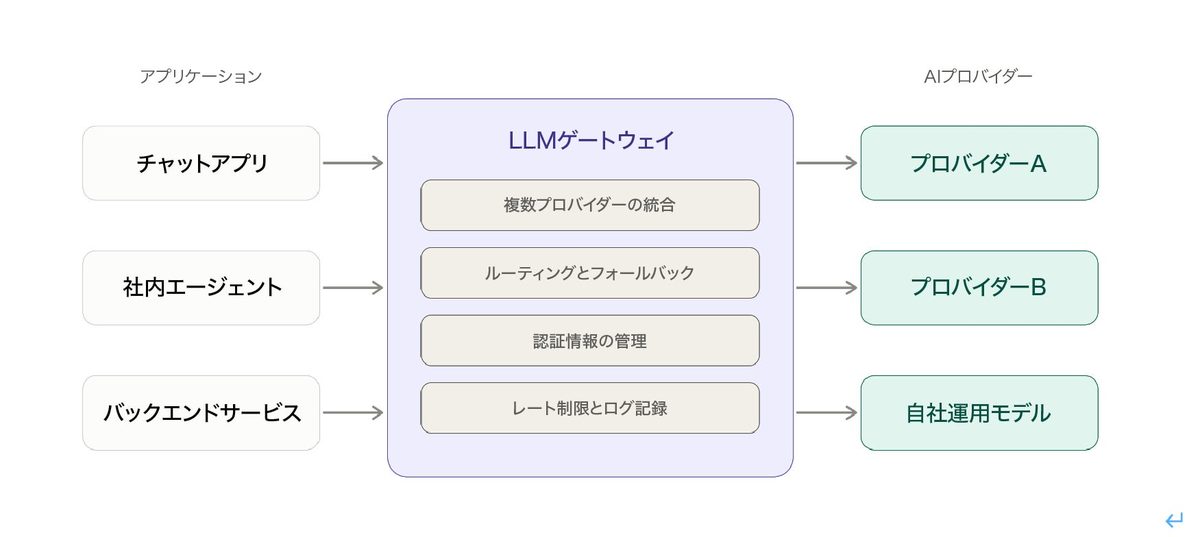
- チェック・ポイント・リサーチが、普及しているAI中継ツール「LiteLLM」で高リスクな欠陥を2件発見した。
- 低権限のアカウントから全体を乗っ取られたり、外部AIサービス用の認証情報が外部へ漏洩したりする恐れがある。
- 脆弱性はバージョン1.83.9以降で修正されており、研究チームは速やかな更新とアカウントの見直しを促している。
チェック・ポイント・ソフトウェア・テクノロジーズの脅威インテリジェンス部門であるチェック・ポイント・リサーチ(CPR)は、オープンソースのLLMゲートウェイ「LiteLLM」に2件の高リスクな脆弱性を発見したと発表した。LiteLLMは月間ダウンロード数が9,700万回を超え、GitHubで5万9,000件のスターを獲得している普及ツールである。今回の脆弱性が悪用されると、権限の低い利用者でもゲートウェイの管理者権限を奪い、AIプロバイダーの認証情報を盗み出したり任意のコードを実行したりできる恐れがある。
影響を受けるのは、組織とOpenAIやAnthropic、GoogleといったAIプロバイダーの間に位置するインフラ層だ。攻撃者はAIモデル本体ではなく、指示文の受け渡しやアクセス制御、API認証情報の保管を担う中継ゲートウェイを標的にできる。この中継層が侵害されると組織全体のAI環境に被害が波及しかねない。また、LiteLLMは別のシステムに組み込まれて利用される事例も多く、自社インフラに含まれていると認識していない組織も少なくないとみられる。
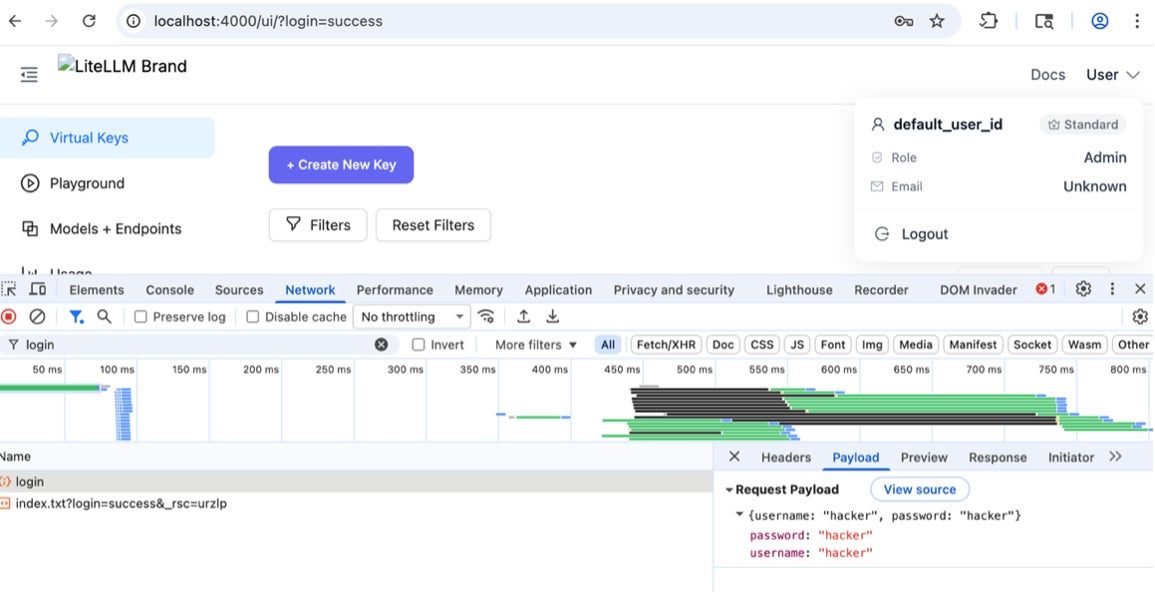
確認された脆弱性のうち「CVE-2026-35029」はアクセス制御の不備に起因し、最小権限の利用者でもゲートウェイを乗っ取ることが可能だった。CPRの研究チームは検証環境で、機密ファイルの読み取りや管理者認証情報の上書き、任意コードの実行を実証した。もう一方の「CVE-2026-59823」はサーバーサイドリクエストフォージェリ(SSRF)の欠陥で、通信を攻撃者の宛先へ転送させ、外部AIプロバイダーへのアクセスに使われるAPI認証情報を漏えいさせる危険性がある。
CPRは2025年10月から協調的な脆弱性開示プロセスを通じて報告しており、問題はいずれもバージョン1.83.9以降で修正された。CPRは、すべての環境で速やかに修正版へ更新することに加え、アカウントの見直しや、不正アクセスの兆候があった場合のAPIキー更新を推奨している。
チェック・ポイントでAIエージェントセキュリティ担当リサーチ責任者を務めるマテオ・ロハス=カルーラ氏は、「業界の関心はこれまで主にAIモデルの保護に向けられてきたが、今回の調査は、AIインフラもまた企業セキュリティにおける新たな重要レイヤーになりつつあることを示している」と述べ、中継拠点が狙われやすい現実を踏まえてAIスタック全体の各層を保護することの不可欠さを訴えた。
この記事は PR TIMESの発表を AI が日本語に要約したものです。正確な内容は原文をご確認ください。
アプリで開く
