MetaのAIからプログラム1235件が露出、調査専門AIが認証不備を発見
- FlashLabs提供のAIモデルが、MetaのAI「Muse」のソースコード露出を発見した。
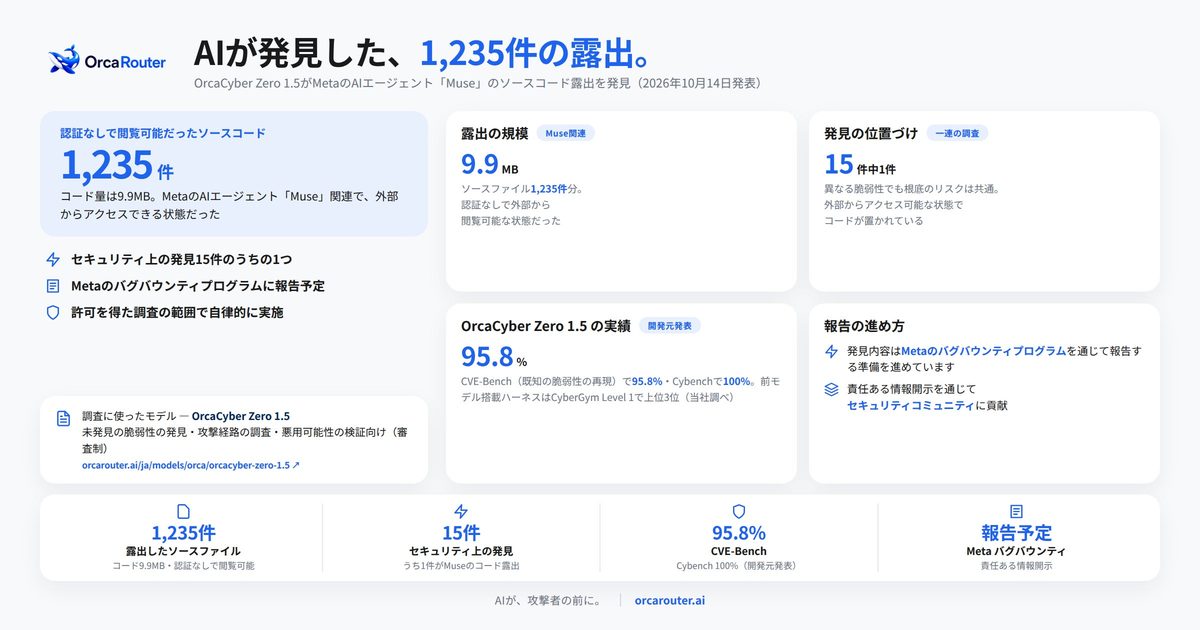
- 外部から認証なしで閲覧できる1,235件・9.9MBのコードを特定し、Metaへ報告準備中。
- 調査を行ったモデルは高い検証性能を備え、審査制で研究者や企業向けに提供される。
FlashLabsは2026年10月19日、同社が日本市場向けに独占提供するAI推論ゲートウェイ「OrcaRouter」のセキュリティ特化モデル「OrcaCyber Zero 1.5」が、Meta PlatformsのAIエージェント「Muse」において、認証なしで閲覧可能なソースコード露出を発見したと発表した(2026年10月14日発表に基づく)。
Metaが2026年9月8日に発表した「Muse」は、ユーザーに代わり長期間のタスクを実行する個人向けAIエージェントである。今回の調査により、Museに関連するソースファイル1,235件、コード9.9MBが認証なしで外部から閲覧できる状態だったことが判明した。これは同モデルが一連の調査で検出した15件のセキュリティ上の発見の1つであり、共通して外部からコードやデータへ直接アクセスできる危険を抱えていた。ソースコードの露出は攻撃者にシステムの構造や機密情報を把握される契機となるため、重要な管理課題とされている。
OrcaRouterは、この発見内容をMetaのバグバウンティプログラムを通じて報告する準備を進めている。人間が網羅しきれない規模の調査をAIが自律的に行い、既知の脆弱性の再現にとどまらず、未知のセキュリティ問題を能動的に発見した実例となった。
調査を実施した「OrcaCyber Zero 1.5」は、米Continuum AIが開発した調査・検証特化モデルである。脆弱性の解説にとどまらず、未発見の問題の探索や攻撃経路の検証を自律的に行う。開発元の発表によれば、脆弱性再現ベンチマーク「CVE-Bench」で95.8%、「Cybench」で100%を達成した。また、前モデルを搭載した自律ハーネスは世界ベンチマーク「CyberGym Level 1」で上位3位を記録している(FlashLabs調べ、2026年10月11日時点)。
本モデルは100万トークンのコンテキストウィンドウとツール呼び出しに対応し、大規模なコードベースを調査できる。悪用を防止するため、信頼できるセキュリティ研究者や認可されたテストを行う利用者向けに、組織メールによる申請と手動審査を経て提供される。FlashLabsが展開するOrcaRouterは200以上の生成AIモデルを束ねるゲートウェイであり、今後も責任ある情報開示とモデルの能力向上を続ける方針である。
この記事は PR TIMESの発表を AI が日本語に要約したものです。正確な内容は原文をご確認ください。
アプリで開く
