400超の社内機能をAIに操作させて安全なのか!? 半年分浮かせた驚きの裏側
- MoEngageは社内APIを安全にAIエージェントの操作機能へ変換し、開発工数を推計6カ月削減した。
- 全機能を一度に読み込ませず、権限管理や意味検索を用いて必要な操作だけをAIに提示する構成を採用した。
- 社内機能の追加にかかる期間は数日から数時間へと大幅に短縮され、外部への通信経路も遮断した。
社内にある400以上のAPIをAIエージェントに一括連携させ、開発工数を推計6カ月も削減した――。マーケティング基盤を展開するMoEngageが明かした導入成果だが、にわかには信じがたい。社内の膨大な重要機能をAIに明け渡せば、誤動作や情報漏洩のリスクが一気に跳ね上がるのではないか。そんなうまい話が本当にあるのだろうか。
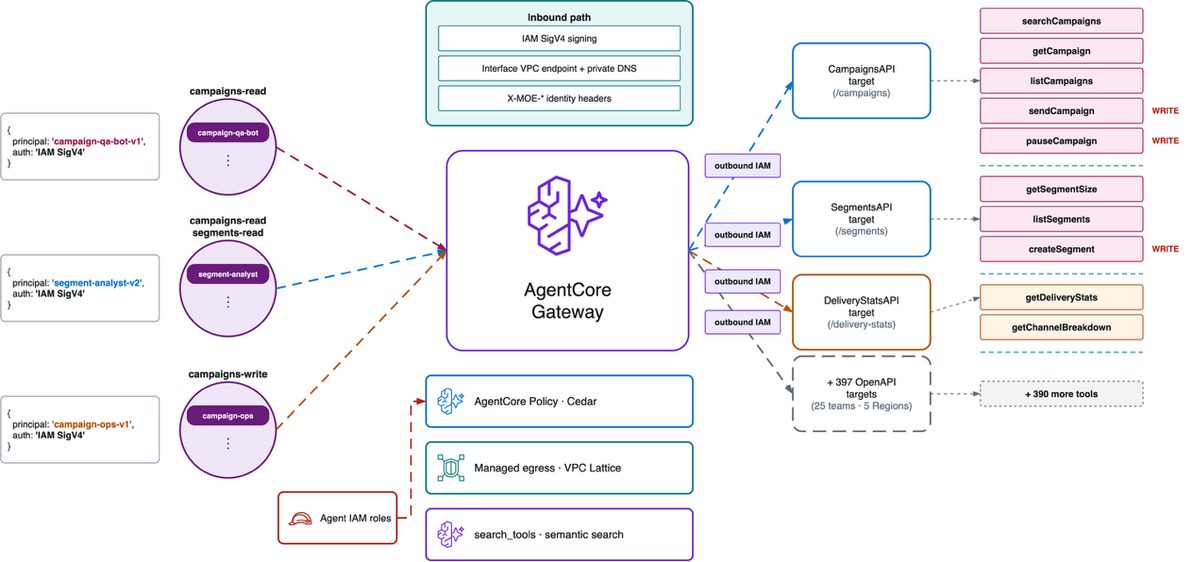
一次情報によれば、同社は25もの開発チームが7つのAWSリージョンに分散配備した機能を抱えていた。これらをAIエージェント向けに個別接続すれば20以上のサーバー管理が生じ、全ツール定義の読み込みだけで2万トークン以上を消費するという深刻な壁に直面していたという。そこで同社はAmazon Bedrock AgentCore Gatewayを導入。各チームが仕様書に設定を追加するだけでツール化できる体制を整えた。さらにCedarポリシーで権限を事前に絞り込み、モデルには「ツールの検索機能」だけを渡して必要な操作のみを文脈に追加する方式を採用。通信もAmazon VPC Latticeにより完全なプライベート空間で完結させた結果、新機能の登録期間は数日から数時間へ短縮され、約6カ月分の工数削減を達成したというのだ。
ここからは編集部の推測だが、同社が成果を上げられた最大の肝は「AIに最初から全機能を見せなかった割り切り」にあるとみられる。あえて検索ステップを挟むことで、トークン枠の圧迫を防ぎつつ、不要な書き込み権限を持つツールへの意図せぬアクセスを水際で遮断した可能性が高い。また、各チームの個別構築を排して基盤を一元化したことが、結果としてセキュリティ担保と開発スピードの急加速を両立させたと考えるのが自然だ。
確かと言えるのは、権限制御と閉域通信の組み合わせによって、膨大な社内機能を安全にAIへ開放する道筋を示した点だ。一方で、実際にエージェントが複雑な検索を経て業務をこなす際、どの程度の指示成功率を維持できているのかといった運用面の詳細まではまだ分からない。巨大基盤をAI化する試みとして、今後の追試が注目される。
この記事は AWS 機械学習ブログの発表を AI が日本語に要約したものです。正確な内容は原文をご確認ください。
アプリで開く
