AIに任せない操作5つを明確化、SecuROIが自社の利用ルールを無料公開
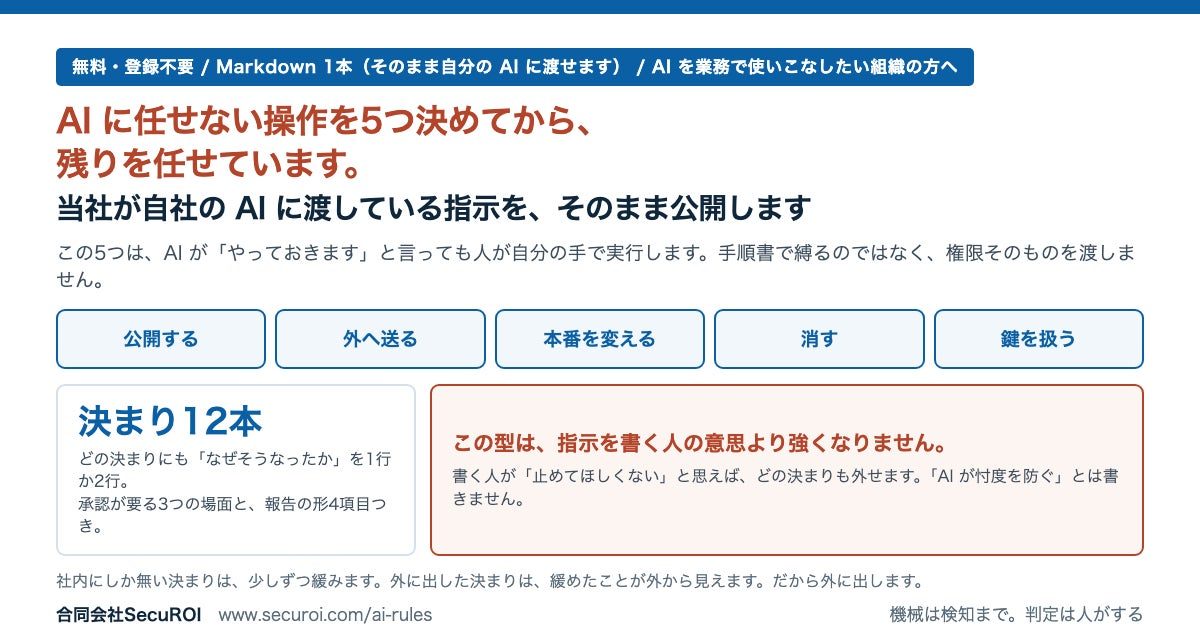
- 合同会社SecuROIが、自社で実践しているAI運用の指示ルールをまとめたテンプレートを無料公開した。
- 公開や消去など取り消しが利かない5つの操作をAIに委ねず、権限そのものを渡さない方針を定めている。
- 外部へ公開することで社内ルールの形骸化を防ぎ、既存のセキュリティ基準に沿った運用を支援する狙い。
合同会社SecuROIは、自社の業務でAIを利用する際に適用している指示の骨組みをまとめたテンプレートを一般公開した。利用登録は不要で、Markdown形式のテキストファイルとして提供される。出典を明記すれば、複製や転送、改変を自由に行える。
公開された文書は12本の決まりで構成されている。最大の特徴は「公開する」「外へ送る」「本番を変える」「消す」「鍵を扱う」という5つの操作をAIに任せない点にある。これらの操作は結果が組織の外に出てしまうか、一度行うと元に戻せない性質を持つ。同社は手順書で禁止するのではなく、実行できる権限そのものを渡さないアプローチを採る。一方、調査や文章の下書き作成など、間違えても後から直せる作業はAIに任せており、仕事の速度はほとんど落ちないとしている。
ルールをあえて外部に公開した背景には、社内だけで運用される規定が時間の経過とともに形骸化するのを防ぐ意図がある。自社の基準を可視化することで、基準を勝手に下げることへの歯止めにする狙いだ。テンプレートにはほかにも、作業の段取りを出す際など承認が必要な3つの場面や、作成者とは別の視点で検査する役割分担、AIからの報告を概要や未確認事項を含む4項目で統一する規定などが盛り込まれている。
AIを巡っては、2026年11月5日に内閣官房国家サイバー統括室が事業者に向けて積極的な活用を呼びかける注意喚起を出した一方、英国の国家サイバーセキュリティセンター(NCSC)も2026年11月3日の年次報告で作戦中における人の監督の必要性を指摘している。SecuROIは利用者のフィードバックを受け付けながら、今後もテンプレートの改訂を続ける予定だ。
この記事は PR TIMESの発表を AI が日本語に要約したものです。正確な内容は原文をご確認ください。
アプリで開く
