Athena、機密を守りつつ自社システムへのサイバー攻撃を疑似体験できるAIを提供
- Athenaが、社内環境で疑似攻撃を行いシステムの弱点を検証するAIサービスの提供を開始した。
- 外部へデータを送らない仕組みと出力制限のないAIを使い、機密を守りながら攻撃シナリオを検証する。
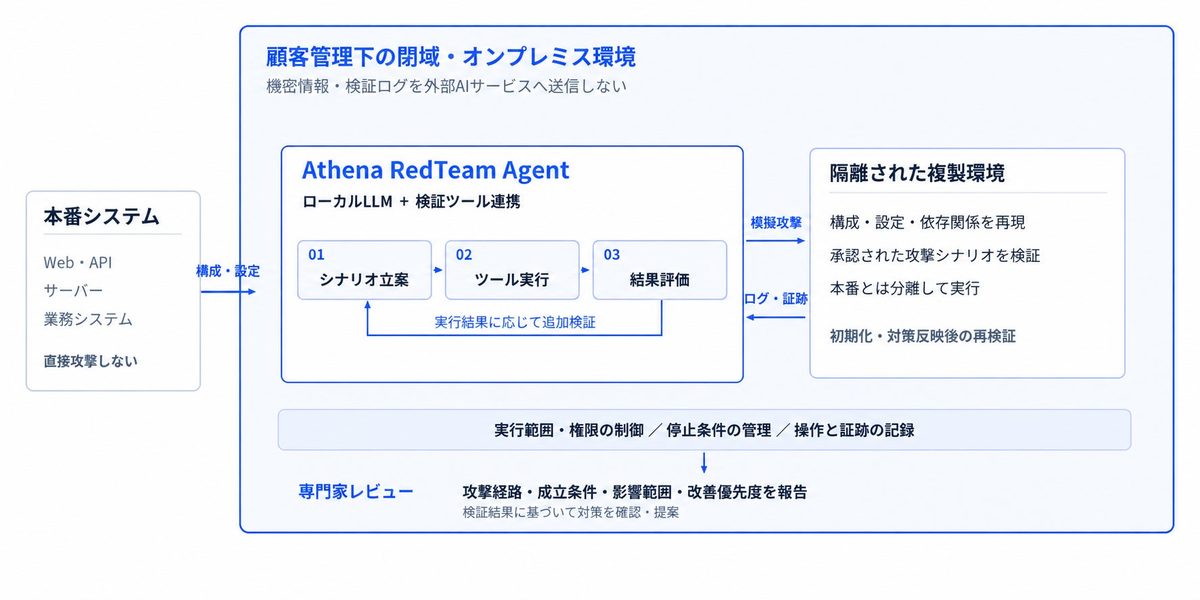
- 本番から隔離した複製環境でAIが検証し、専門家の承認と証跡レビューを経て改善報告書を作成する。
株式会社Athena Technologiesは2026年10月21日、顧客の閉域環境内で動作するAIエージェントを活用し、企業システムのセキュリティ対策を検証する新サービス「Athena RedTeam Agent」の提供を開始した。本番システムから隔離した複製環境を構築し、AIが攻撃シナリオの立案から実行、評価までを担うことで、本番環境への障害や機密情報の外部流出を防ぎながら安全対策の実効性を評価する。
近年、実際の攻撃者を模して侵入を試みる演習の重要性が高まっている。しかし、一般的な商用の大規模言語モデルでは、安全機構によってセキュリティ検証に必要な手順が拒否される場合がある。また、金融機関や官公庁をはじめとする重要システムでは、構成情報やログといった機密データを外部のAIサービスに送信できない点や、本番システムへの模擬攻撃に伴う停止リスクが検証の障壁となっていた。
同サービスでは、出力制限を緩和した検証専用のモデルを顧客の閉域環境内に導入する。これにより、機密情報を外部に出すことなく、実践的な攻撃シナリオの立案や分析が可能になる。検証は事前に承認された範囲内でのみ行われ、重要操作の実行や検証範囲の決定には専門家の承認を必須とする。AIエージェントは実行結果を解析しながら攻撃経路や影響範囲を特定し、AIによる自動化と専門家の管理を組み合わせて検証を進める。
検証結果はAIの推測に頼らず、実行ログなどの証跡に基づいてリスクや改善の優先順位を整理し、報告書として提示する。導入にあたっては、限定した範囲での実証検証から開始する手順をとる。費用や期間は、対象規模や検証の深度、環境複製の難易度、専門家の関与範囲に応じた個別見積もりとなる。
この記事は PR TIMESの発表を AI が日本語に要約したものです。正確な内容は原文をご確認ください。
アプリで開く
