社内の重要データをネットにさらさず、AIで安全に活用する接続構成をAWSが解説
要点 3行
- 社内の機密データを公開ネットワークを通さずにAmazon Quickから安全に扱う通信設計が解説された。
- 利用者の画面操作とAIツールによるデータ取得の2つの経路を個別に保護し、情報漏えいリスクを抑える。
- 自動処理に関する13種類のAPIは専用経路に未対応であり、一部の管理作業で公開通信が必要となる。
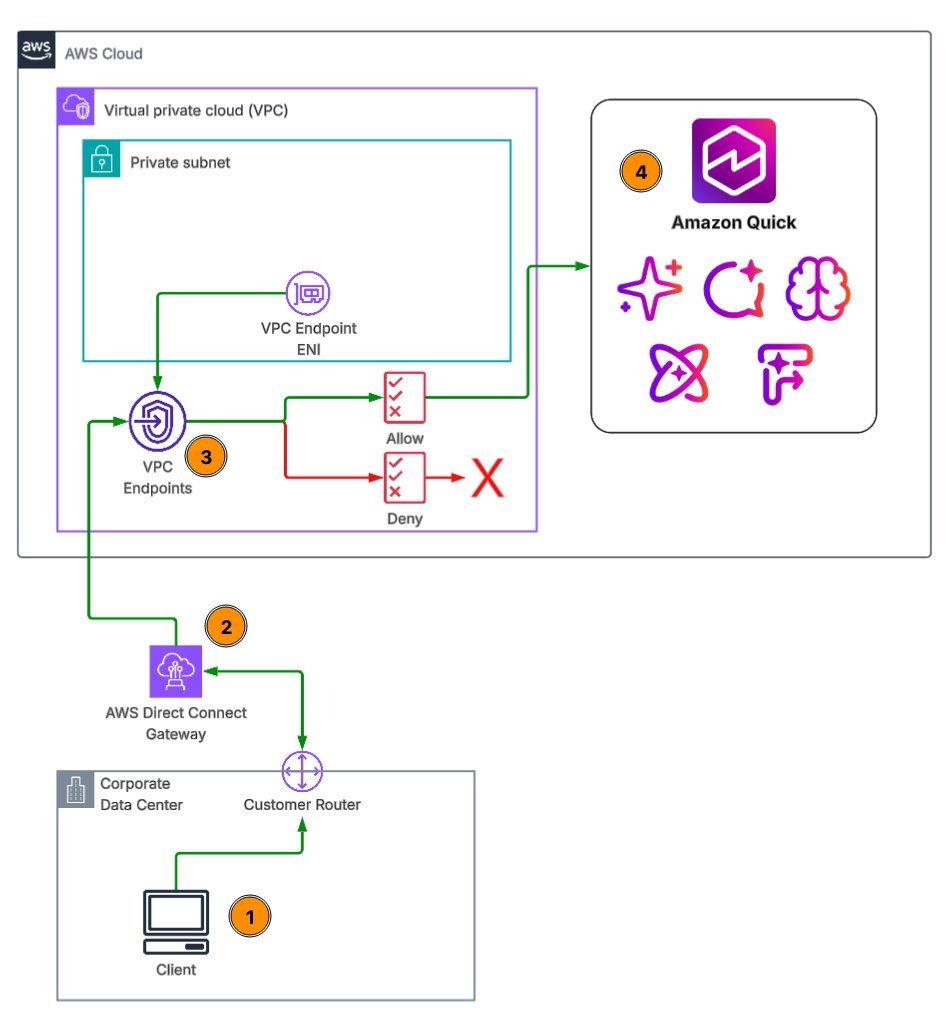
アマゾン・ウェブ・サービス(AWS)は2026年10月21日、対話型AIワークスペース「Amazon Quick」を企業内ネットワークやオンプレミス環境と安全に接続するための設計手法を公開した。機密データを公開インターネットに晒すことなく、社内データをAIによる分析や自動化処理へ安全に橋渡しするアーキテクチャを示している。
機密データを社内ファイアウォール内やオンプレミスのデータセンターで保管している企業では、クラウドとの通信を公開ネットワーク経由で行うことが許容できないリスク要因となる。また、HIPAAやFedRAMP、PCI-DSSといった法規制や業界標準を満たすため、厳格に管理されたネットワーク境界内にデータを留めることが求められる課題があった。
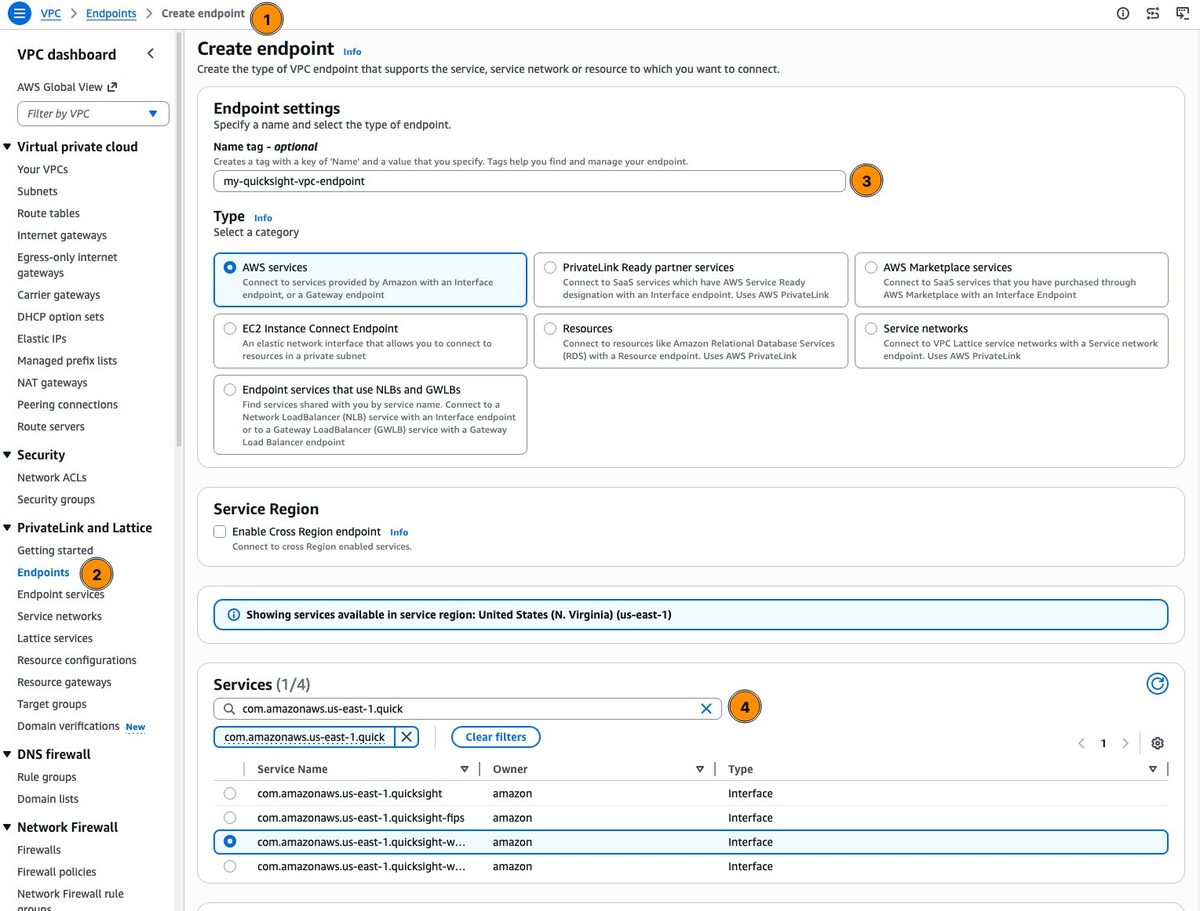
今回示された構成では、AWS PrivateLinkを活用したVPCエンドポイントと、データ取得専用のVPC接続という2つの通信経路を組み合わせて保護する。利用者が操作する画面やAPI呼び出しはAWSの基幹ネットワーク内を通るエンドポイントで終端させ、AIエージェントや自動化機能が社内データベースや内部APIへ問い合わせる処理はVPC接続を経由させる。これにより、外部からの攻撃経路を狭めつつ低遅延な接続環境を維持できる。
一方で、すべての操作が閉域網内で完結するわけではない。アクション連携や処理フローの作成・変更など、自動化に関連する13種類のAPIはVPCエンドポイントに対応していない。これらの機能を自動制御する場合には、公開APIエンドポイントへアクセスする通信経路を別途確保する必要があるとしている。
この記事は AWS 機械学習ブログの発表を AI が日本語に要約したものです。正確な内容は原文をご確認ください。
アプリで開くアプリなら毎朝1件、注目のAIニュースが届きます
記事中の専門用語をタップすると、その場で辞典の解説が開きます。無料・広告のみ。

