AIによるサイバー攻撃への備えや社内利用の安全性を確認できる無料の点検表が公開
要点 3行
- 国の注意喚起に対応する無料の点検表が更新され社内AIの統制を含む全53問が揃った
- 回答を選ぶだけで経営報告向けの優先度が自動出力され委託先への確認票にも流用できる
- AIによる攻撃コード作成の低コスト化などが進む中企業の初期対応を支援する構成とした
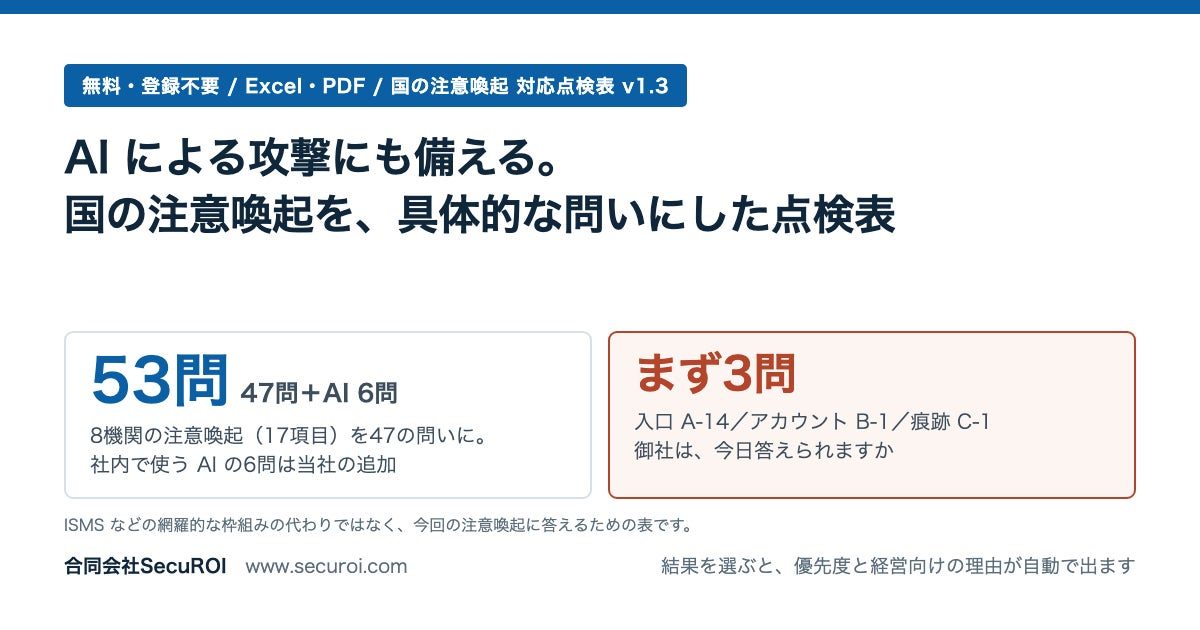
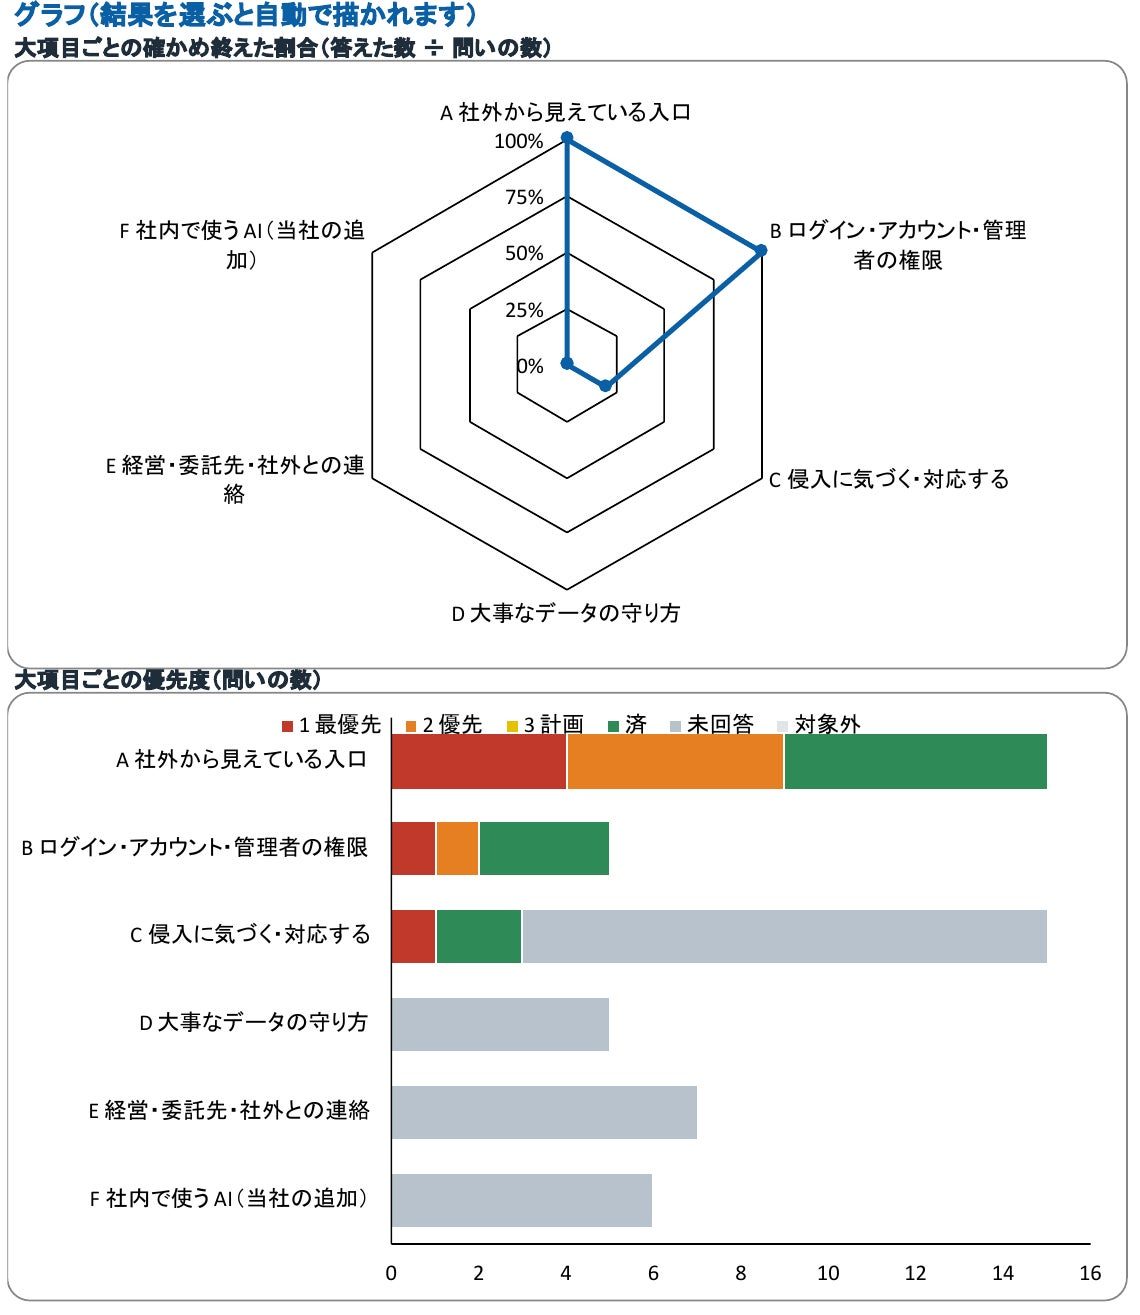
サイバーセキュリティ診断などを手がけるSecuROIは2026年10月26日、国の注意喚起に対応する無料の点検ツール「国の注意喚起 対応点検表(2026年10月版)」をv1.3へ更新したと発表した。AIを使ったサイバー攻撃への備え47問に、社内で利用するAIの統制に関する6問を追加し、合計53問で構成されている。
更新の背景には、AIの悪用による攻撃の高速化や低コスト化がある。Anthropicが2026年9月に公表した報告では、修正済みのブラウザ脆弱性を突く攻撃コードが約20ドルで作成された事例があり、JPCERT/CCも2026年10月に国内でのAIを使った攻撃の試みを観測している。一方で、2026年に新規上場した31社のリスク情報を調査したところ、事業リスクとしてAIに触れた企業は14社あったものの、攻撃者によるAI利用に言及した企業は0社にとどまっていた。
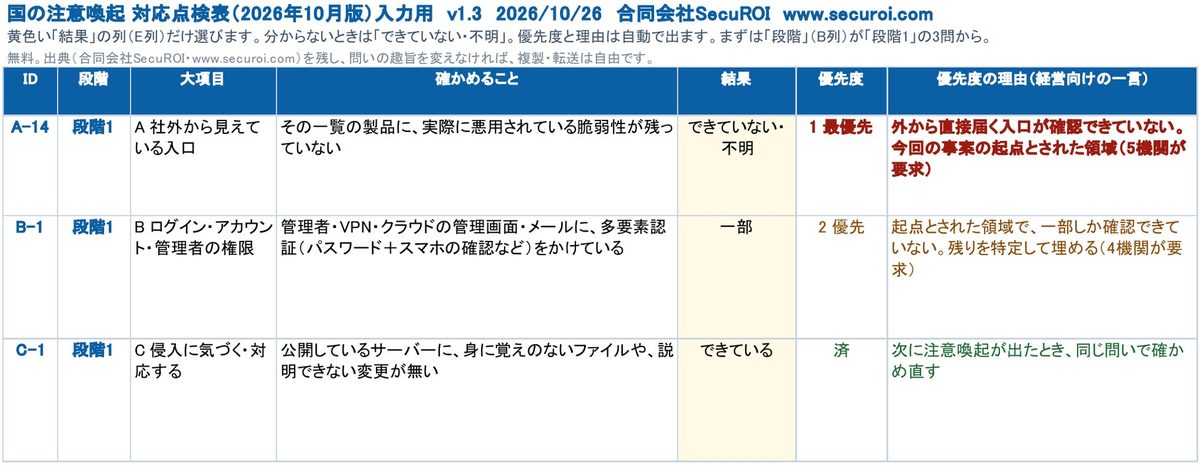
点検表はExcel版とPDF版が用意されており、会員登録やインストールを行わずに社内だけで利用できる。各項目について「できている」「一部」「できていない・不明」を選ぶと、対応の優先度と経営陣への報告に使える理由が自動で出力される。今回追加された社内AIの統制では、専用IDの割り当て、権限の限定、操作記録の保持、重要操作前の人の承認、停止手順の整備、外部AIサービスの委託先管理の6項目を1問ずつ確認する。また、金融庁や日本銀行が2026年5月に金融機関へ求めた対策と重なる設問も14問含まれており、委託先向けの質問票としても活用できる仕様になっている。
この記事は PR TIMESの発表を AI が日本語に要約したものです。正確な内容は原文をご確認ください。
アプリで開くアプリなら毎朝1件、注目のAIニュースが届きます
記事中の専門用語をタップすると、その場で辞典の解説が開きます。無料・広告のみ。

