プログラムの弱点を社内で毎日見つけ自動修正、Hexabaseが専用AI装置を提供開始
- Hexabaseは社内設置型のAIセキュリティ基盤「AI-SecBox」の提供を開始したと発表した。
- 2体のAIが修正案の作成と審査を分担し、自動検証を経て開発者へ修正パッチとして提示する。
- 検査や修正の処理を小型の専用機内で完結でき、外部にソースコードを出せない企業でも導入できる。
株式会社Hexabaseは2026年10月29日、社内設置型のAI脆弱性検査・修正検証環境「AI-SecBox」の提供を開始した。年1回程度にとどまりがちだった企業の脆弱性診断を毎日の自動検査に切り替え、脆弱性の検出から修正案の作成、別AIによるレビュー、自動検証、プルリクエストやパッチの提示までを一気通貫で支援する。
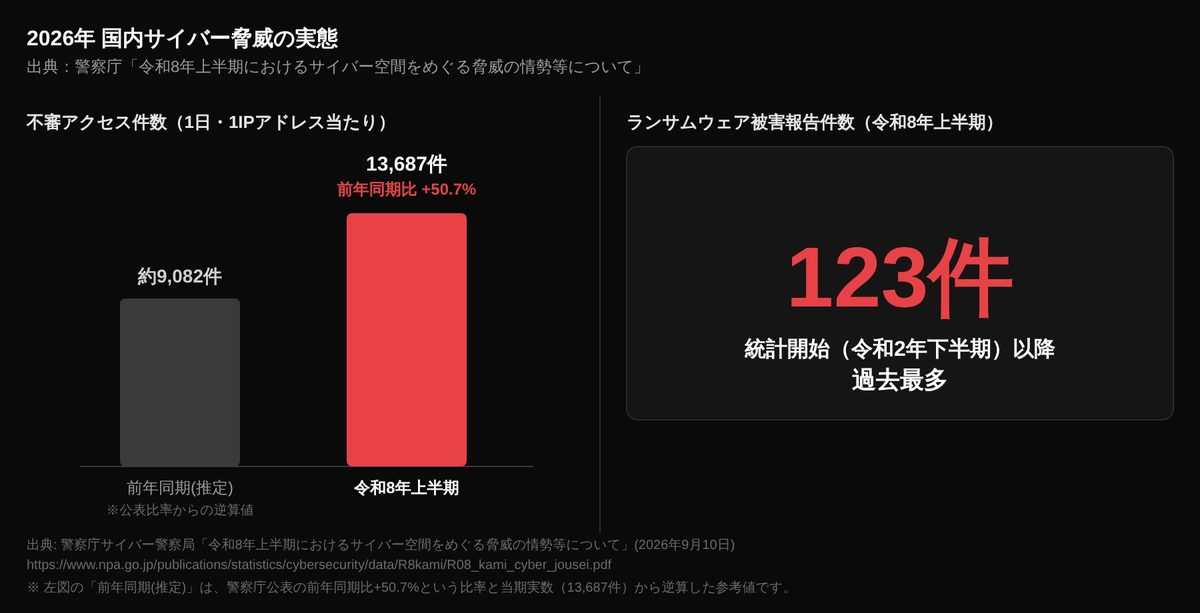
開発の背景には、サイバー攻撃や不審アクセスの急増がある。警察庁が2026年9月10日に公表した資料によると、2026年上半期のランサムウェア被害報告件数は123件で、2020年下半期以降で過去最多となった。攻撃の前兆となる不審アクセスも1日・1IPアドレス当たり13,687件と前年同期比で50.7%増加している。また、2026年9月には国内カーシェア大手で約660万件のアカウント情報流出が発生したほか、情報処理推進機構(IPA)の「情報セキュリティ10大脅威 2026」組織編では「AIの利用をめぐるサイバーリスク」が3位にランクインした。一方で、機密管理規程によりソースコードをクラウドに送れない企業や、脆弱性を指摘されても修正にあたる人手が不足している現場が多いという課題があった。
AI-SecBoxは、専用機を社内に設置することでOSSスキャナー6種類を統合した検査を毎日自動で実行する。既知の悪用された脆弱性カタログ(CISA KEV)や脆弱性の悪用可能性スコア(EPSS)も日次で更新する。検出後は、修正AIが案を作成した上でレビューAIが確認し、専用機内で自動検証を行ってから開発者に提示する。本番環境へ直接変更は加えず、最終的な適用判断は人間に委ねる設計とした。専用機には体積約1.1リットル、消費電力280Wの「Dell Pro Max with GB10」を採用し、LLMを含む処理を機内で完結できるほか、伏字処理を行った上でクラウドを選択利用する構成も選べる。
同製品には、自社基盤「Kubo」やAIエージェント実行基盤「CaptainAI」で培った承認プロセスのノウハウが活かされている。代表取締役CEOの岩崎英俊氏は「攻撃の前兆となる不審アクセスは前年から5割も増えており、年1回の脆弱性診断では守り切れない。検知で終わらせず、修正案の作成・レビュー・検証まで支援することにこだわって開発した」とコメントしている。導入検討企業向けに無料トライアルの受け付けも始めている。
この記事は PR TIMESの発表を AI が日本語に要約したものです。正確な内容は原文をご確認ください。
アプリで開く
