ギブリー、メールやPCへの攻撃をAIで24時間監視し自動遮断する新サービス
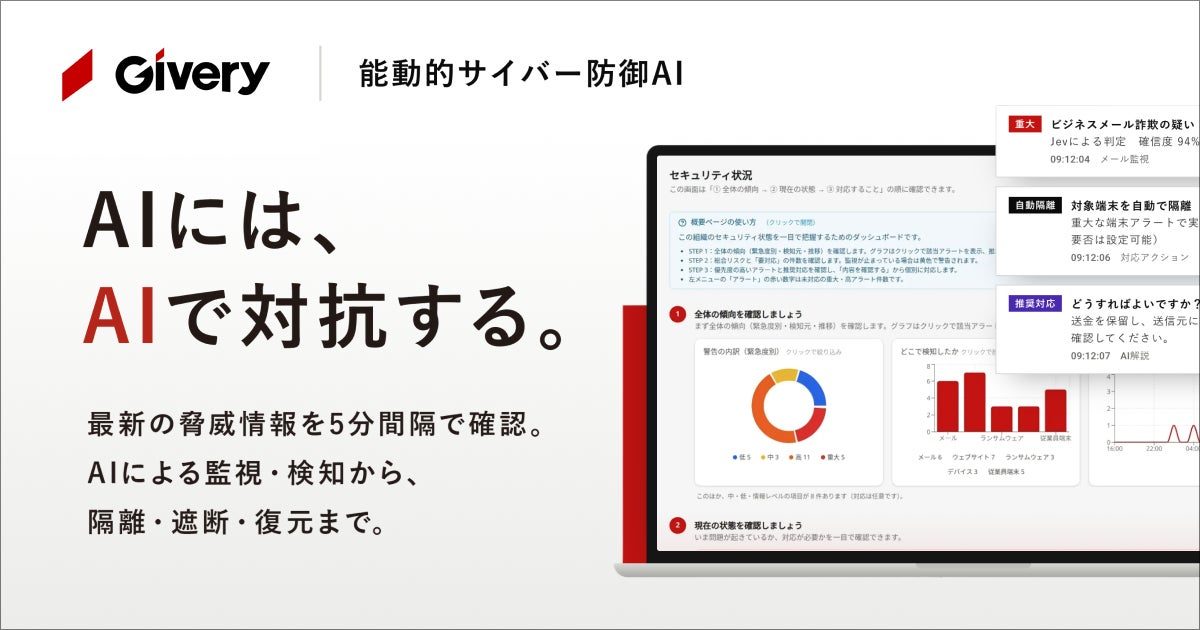
- ギブリーが「Givery 能動的サイバー防御AI」を提供開始。メールやPCなど5つの攻撃面を常時監視する。
- 外部の脅威情報を5分間隔で取得して自社環境と照合し、感染が疑われる端末の通信遮断などを自動化できる。
- AIモデル「Jev」と過去10年分の検索基盤を組み合わせ、専任担当者が不足する企業の防御運用を支える。
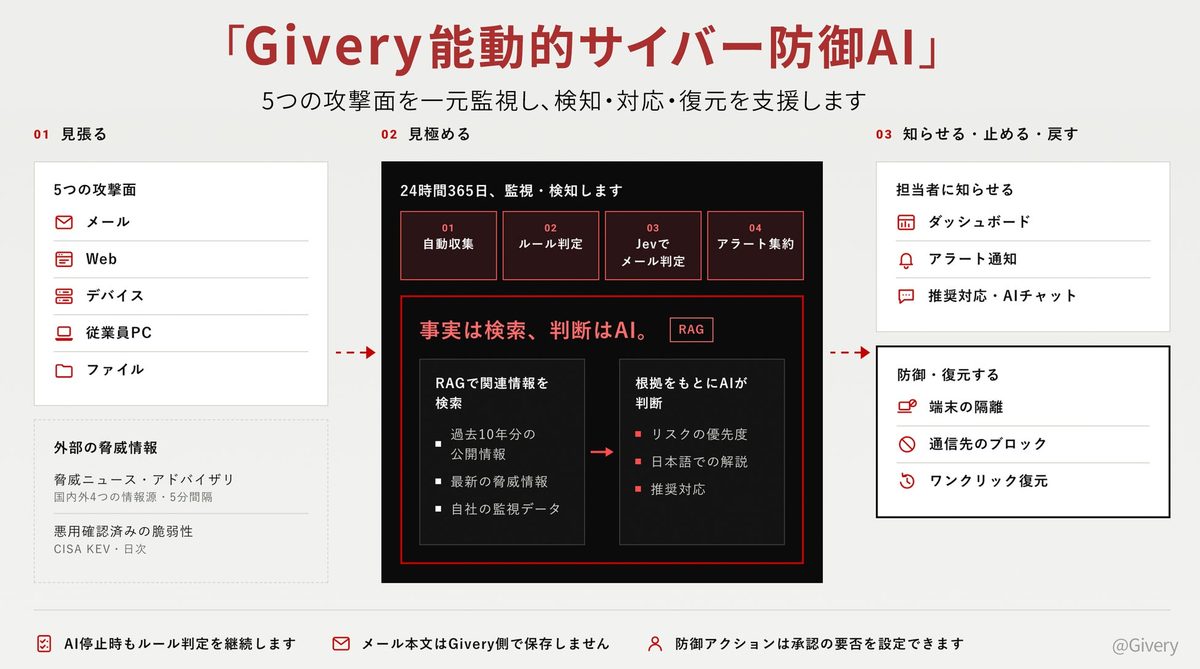
株式会社ギブリーは2026年10月29日、TypeSafeのAIモデル「Jev」と情報検索基盤を組み合わせたセキュリティ監視サービス「Givery 能動的サイバー防御AI」の提供を開始した。メール、Web、デバイス、従業員PC、ファイルの5つの攻撃面を24時間365日体制で監視し、専任担当者が不足する企業でも継続的にリスクを把握して防御アクションを実行できる仕組みを提供する。
背景には、攻撃側がAIで侵入を自動化する一方、防御側が確認すべき脅威情報が膨大化している課題がある。ギブリーの調べによると、監視対象に関連するセキュリティ情報は2026年10月の集計時点でCISA KEV収載情報を含め499件に上る。新サービスは「事実は検索、判断はAI」を設計指針とし、過去10年分の公開情報を蓄積したRAG(検索拡張生成)とJevを連携させ、収集情報と自社環境を照合して推奨対応を日本語で提示する。
機能面では、JVNやSecurityWeekなど4つの情報源を5分間隔で巡回し、新たな脆弱性公表時には登録機器の再スキャンを自動で開始する。感染が疑われる従業員PCの隔離や通信遮断、ランサムウェア被害時のバックアップからのワンクリック復元などを備える。なお、メール判定時にJevへ送信される本文情報は、ギブリー側ではログやキャッシュを含めて保存しない設計を採用した。
ギブリーはこれまで1,200社以上のAI活用を支援し、2024年には株式会社セキュアサイクルを子会社化してセキュリティ体制を強化してきた。今回のサービスはクラウド、専用クラウド、オンプレミスに対応し、SlackやMicrosoft Teamsなどを通じて担当者へ通知できる。
この記事は PR TIMESの発表を AI が日本語に要約したものです。正確な内容は原文をご確認ください。
アプリで開く
