AIが社員に代わって社内業務を代行 AWSが本人の権限を引き継ぐ新機能を公開
要点 3行
- AIが社内システムを操作する際、実行した社員本人の権限や履歴をそのまま引き継ぐ仕組みをAWSが解説した。
- 基盤「AgentCore Gateway」が認証トークンを自動交換し、独自の変換プログラムを書かずに連携できる。
- 業務管理ツールServiceNowとMicrosoft Entra IDを安全につなぎ、権限外のアクセスを防ぐ。
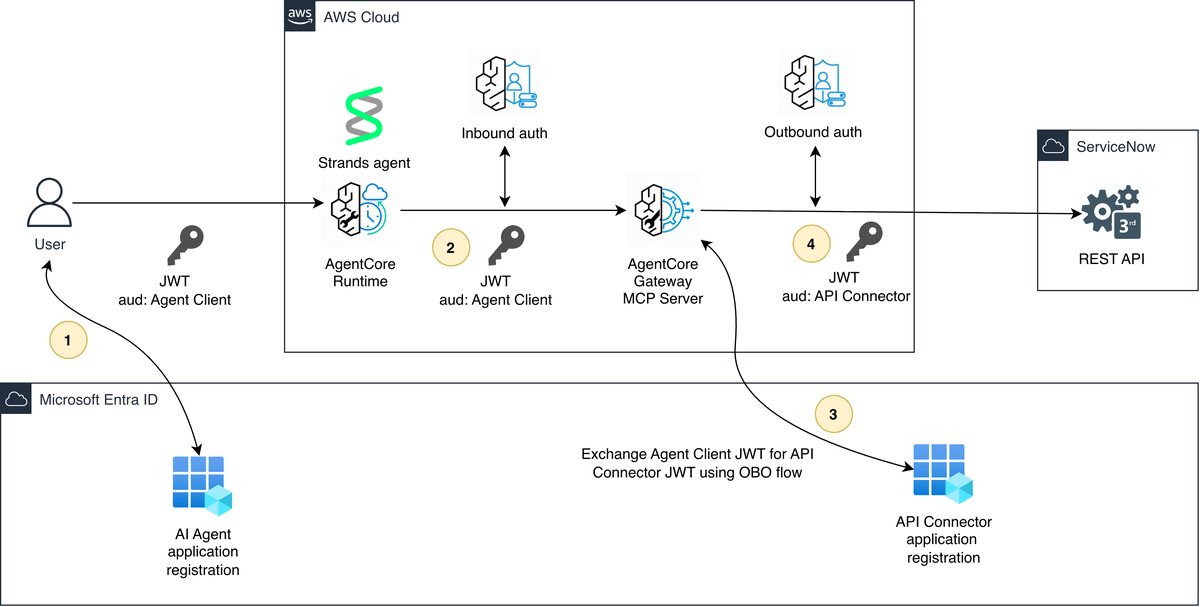
アマゾン ウェブ サービス(AWS)は、生成AIエージェントの構築基盤「Amazon Bedrock AgentCore」の機能である「AgentCore Gateway」を活用し、操作元のユーザー権限を維持したままServiceNowのREST APIを呼び出すアーキテクチャを公開した。
AIエージェントが利用者に代わって社内APIを呼び出す際、ユーザー情報の伝播が行われないと、接続先のサービス側ではエージェント自体が実行したと認識されてしまう。これにより監査ログの正確性が損なわれ、ユーザーごとのアクセス制御の迂回や最小権限の原則への違反が生じる課題があった。
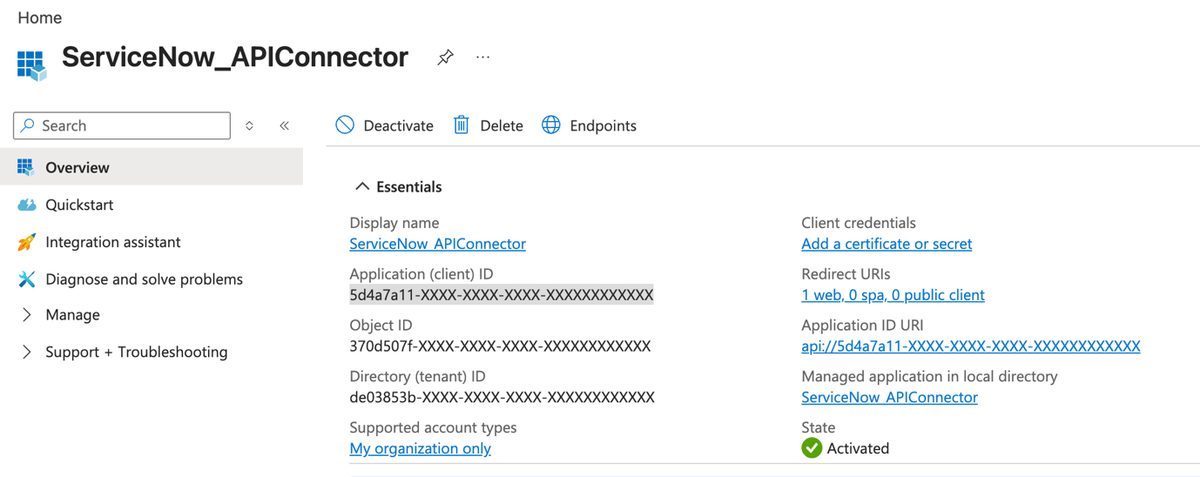
今回示された構成では、Microsoft Entra IDの代理実行フロー(OBO)をAgentCore Gatewayが直接処理する。ゲートウェイ作成時にMCPバージョン2025-11-25を選択し、ターゲット設定で「requested_token_use:on_behalf_of」などのパラメータを構成することで、エージェント向けの認証トークンがServiceNow API用のトークンへと自動交換される。ServiceNow側はトークン内の識別情報をもとにユーザーを特定し、本来の権限を適用する。
この機能により、従来トークン交換のために開発・保守が必要だったカスタムのAWS Lambda処理が不要となる。さらに本番環境では、Amazon Bedrock Guardrailsを併用することで、有害コンテンツの遮断やエージェントの入出力検証も行えるとしている。
この記事は AWS 機械学習ブログの発表を AI が日本語に要約したものです。正確な内容は原文をご確認ください。
アプリで開くアプリなら毎朝1件、注目のAIニュースが届きます
記事中の専門用語をタップすると、その場で辞典の解説が開きます。無料・広告のみ。

