AIがシステムの弱点を探す侵入テストを全自動化、supaが新基盤を提供
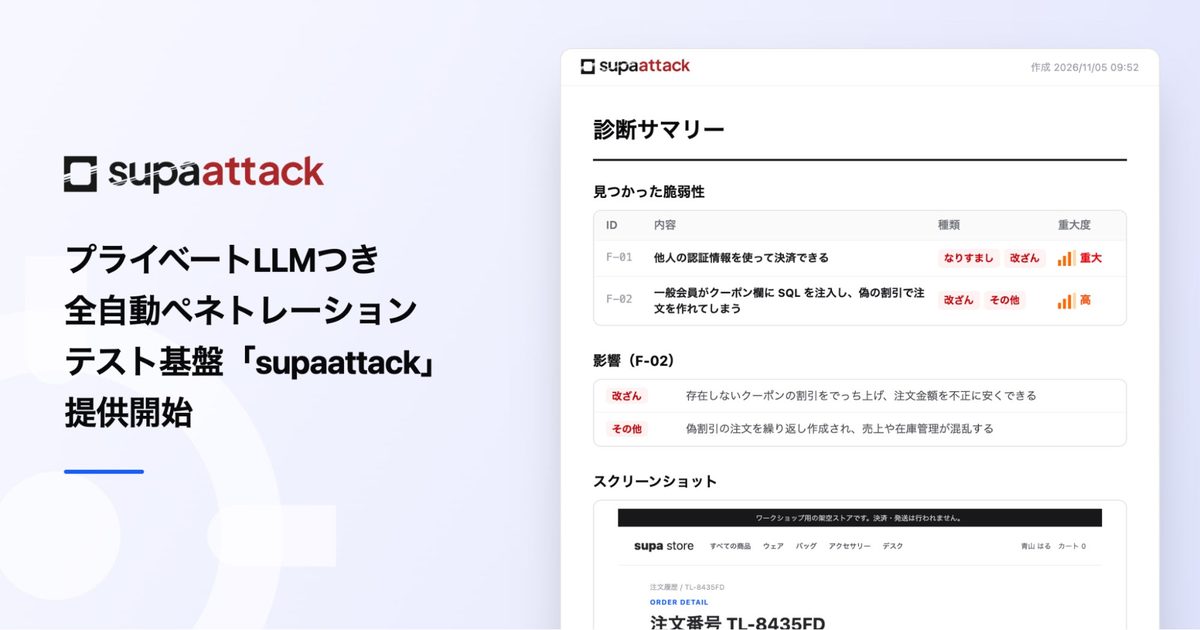
- supaがAIエージェントによる全自動ペネトレーションテスト基盤「supaattack」の提供を開始した。
- テスト完了を待たずに脆弱性発見の時点で即時通知し、推論データを保存しない安全な設計を採用する。
- コード差分単位の実行やAIからの結果取得に対応し、今後は実行環境ごと消去する保護モードも提供予定。
supa株式会社は、AIエージェントを活用した全自動ペネトレーションテスト基盤「supaattack」の提供を開始した。AIエージェントが攻撃者の視点から対象システムを操作して脆弱性を検証するサービスで、数時間に及ぶテストの完了を待たずに、問題を検出した段階で即座に通知を受け取れる仕組みを備えている。
近年はサイバー攻撃の手法が高度化・自動化し、修正パッチの公開から攻撃コードが作成されるまでの期間が短縮している。従来の年に1回程度の人手による診断では脅威の速度に追いつけず、認可の不備など実際に稼働させなければ判明しない脆弱性はソースコードの確認だけでは発見しにくい。一方で外部診断を頻繁に実施することはコスト面などから現実的ではなく、AIを用いてGitHub Actionsなどでテストを自動化する動きが広がっている。
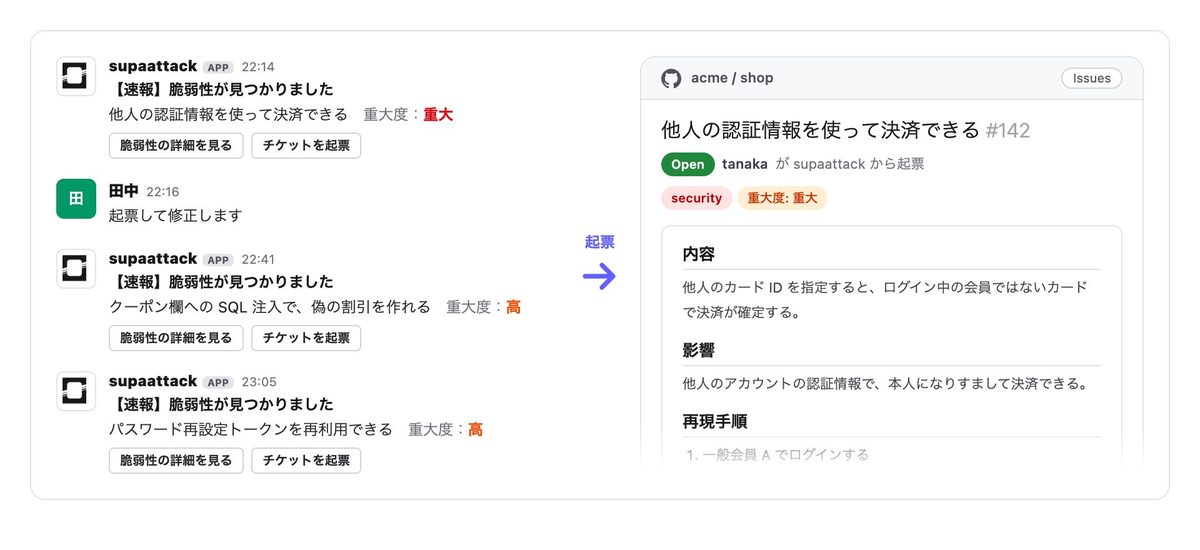
しかし、継続的なテスト運用においては、長時間の検証が終わるまで結果が分からない点や、攻撃手順などの機密情報がAIの学習に利用される懸念が課題となっていた。「supaattack」はこれらの課題に対応し、テストの途中でも脆弱性を検知した時点でイベントを送信する設計を採用した。これにより、Slackへの通知や管理ツールのチケット起票と連携し、迅速な修正対応へ移行できる。
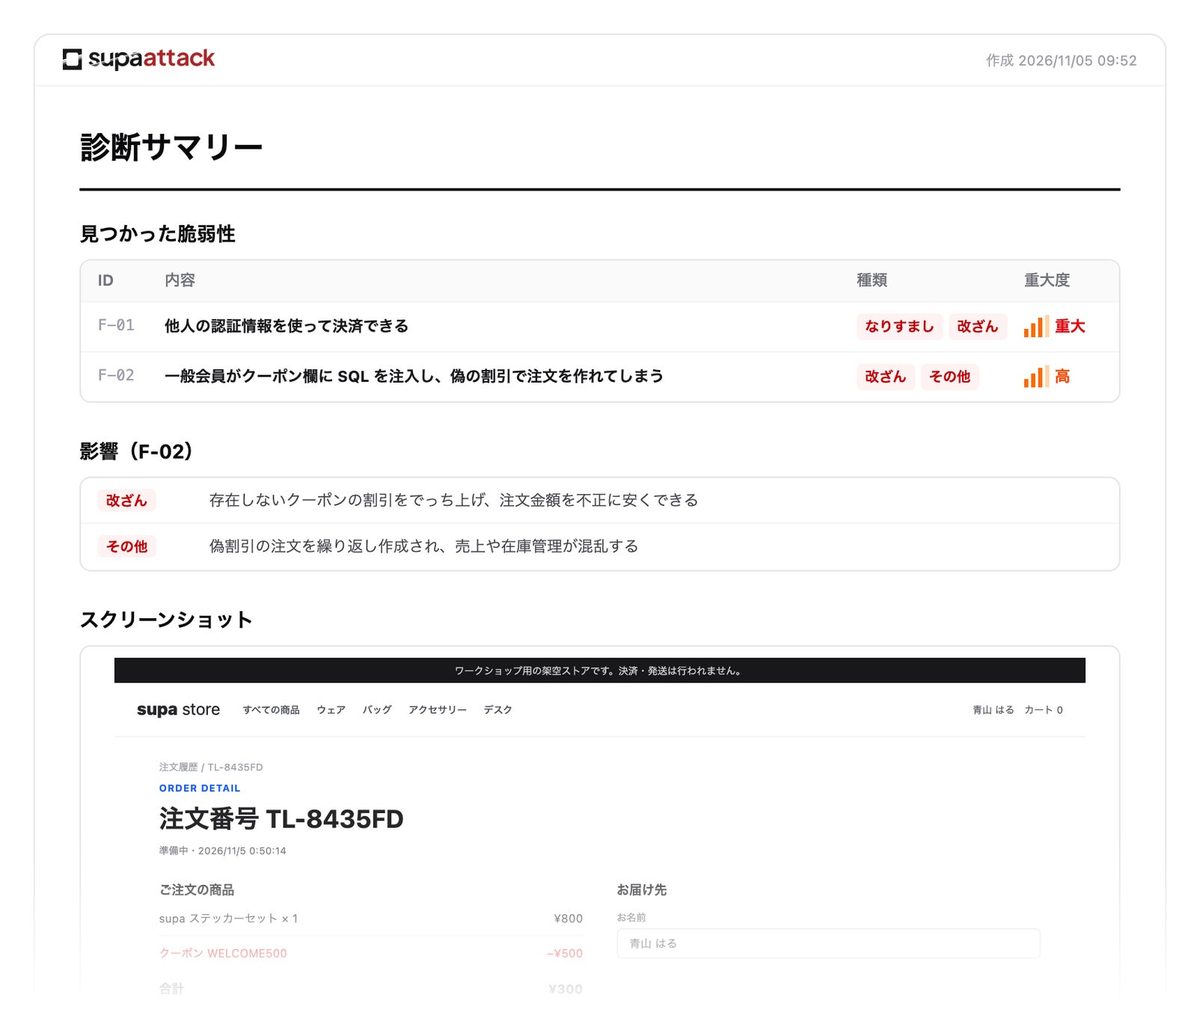
提供されるレポートには、脆弱性の影響範囲から再現手順、修正方針までの情報が含まれる。APIやMCPサーバーを経由して結果を取得できるため、Claude CodeをはじめとするAIツールを使って調査や修正作業を進めることも可能だ。システム全体だけでなく、コードの変更差分や決済機能など特定の単位に限定したテストや、スケジュール設定による夜間・週末の定期実行にも対応する。
セキュリティ面では、推論処理に同社のGPU基盤を活用した国内向け推論API「suparouter」を採用した。ガードレールの少ないオープンウェイトモデルを使用しつつ、入力データを保存しないゼロデータ保持(ZDR)を適用する。検証結果や証拠データは暗号化して保管される。
同社は今後、診断結果を一切保存しない「保護モード」を追加する方針だ。専用の実行環境を都度用意して攻撃からレポート作成までを完結させ、利用者がレポートを受け取った後に環境を完全消去し、消去証明を発行する。
supaは2026年3月に設立された国産ソフトウェア開発企業で、銀行などで導入実績を持つ業務システム基盤「BaseMachina」などを手掛けている。2026年11月6日に開催されるカンファレンスでは、本基盤を用いた攻撃と修正の実演ワークショップを実施する予定だ。
この記事は PR TIMESの発表を AI が日本語に要約したものです。正確な内容は原文をご確認ください。
アプリで開く
