AWSとOkta、社内のAI操作権限を約0.2秒で一元管理する仕組みを公開
- AWSは、Bedrock AgentCoreとOktaを連携させAIエージェントのアクセス権を大規模統括する手法を公開した。
- 共通の窓口が各種ツールの利用権限を判定し、外部のコンテナ基盤上で稼働するエージェントも同様に管理できる。
- 検証では認可処理にかかる時間が約0.2秒にとどまり、拒否の記録や操作履歴を1つの画面でまとめて監査できる。
アマゾン ウェブ サービス(AWS)は2026年11月6日、機械学習ブログにおいて、自社のAIエージェント基盤「Amazon Bedrock AgentCore」とOktaの認可機能「Okta Cross App Access(XAA)」を連携させ、企業内の多数のAIエージェントに対するアクセス権限を統合管理するアーキテクチャを解説した。
先行する第1回の構成では、1体のタスクエージェントと2つのツール(Model Context Protocolサーバー)を接続し、各ツール側で認可を検証する最小構成を実証していた。しかし、企業内で数百のエージェントや数千のツールが運用される環境では、ツールごとに個別の認可ロジックを組み込む従来の設計では運用が破綻するという課題があった。
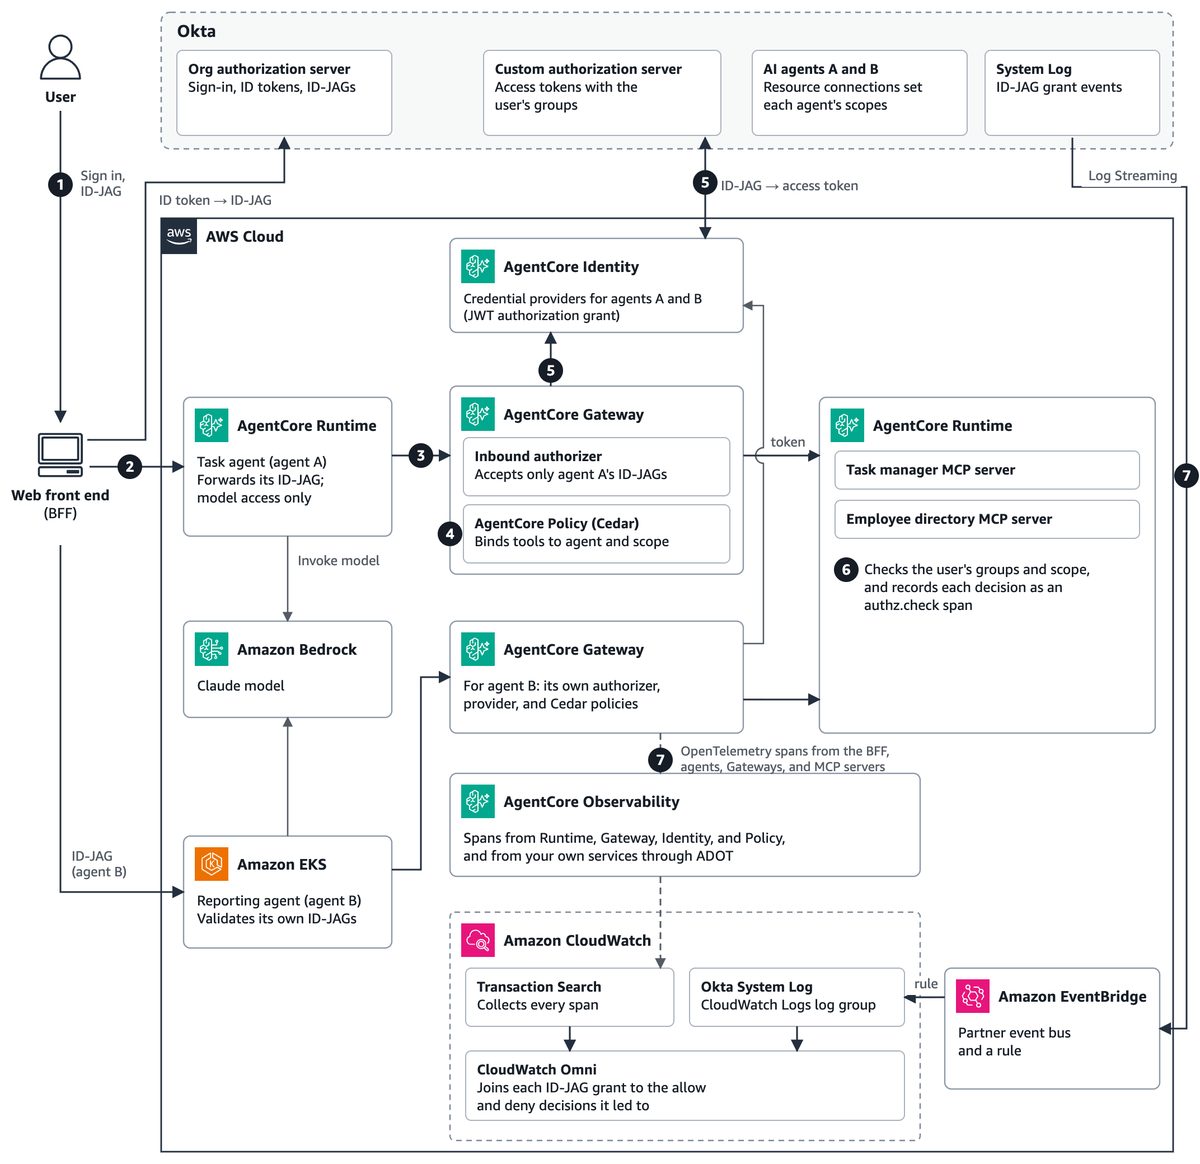
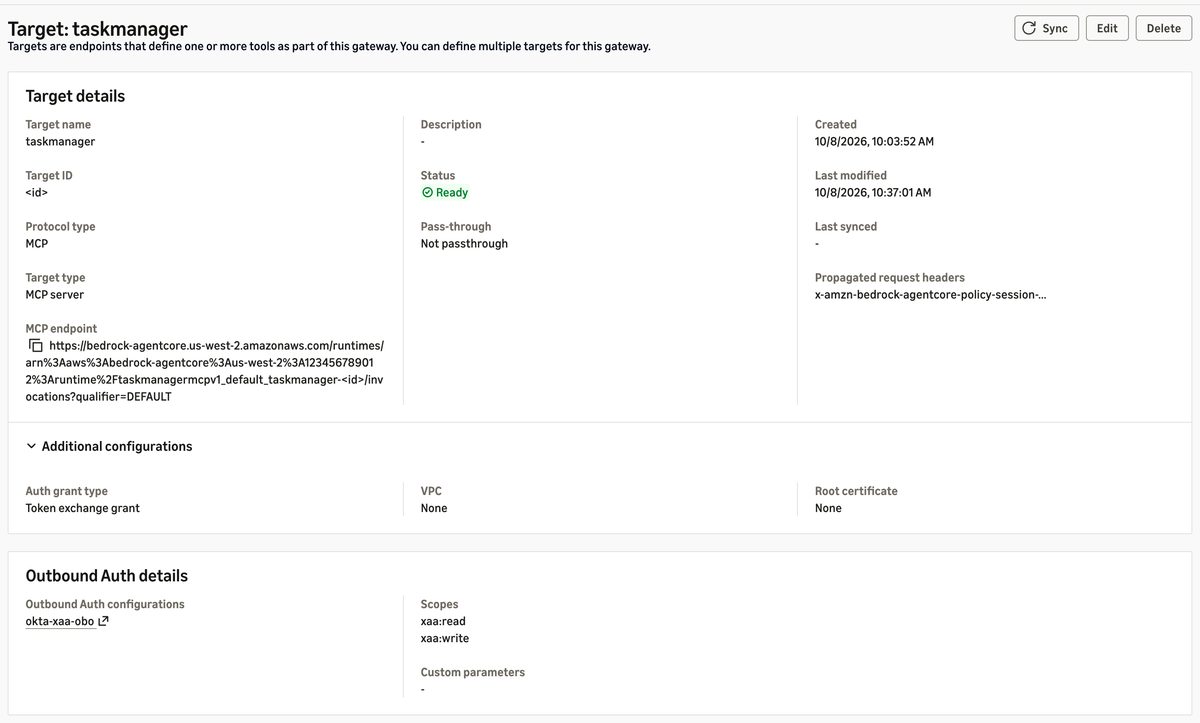
今回の手法では、機能拡張された「AgentCore Gateway」を全アクセスの単一の窓口として配置する。フロントエンドから渡された認証トークン(ID-JAG)をゲートウェイが受け取り、認可ポリシー言語「Cedar」に基づいて各ツールの呼び出し可否を判定する。許可された呼び出しのみ、AgentCore Identityを通じてOktaの認可サーバーでトークンを交換してツールに中継する。これにより、ツール側に複雑な認証処理を持たせる必要がなくなる。
この仕組みはエージェントの稼働環境を選ばない。Amazon Bedrockの実行環境だけでなく、Amazon Elastic コンテナ」という仕組みを、数百から数千台規模で自動的に配分・運用管理するためのプラットフォームです。">Kubernetes Service(EKS)上で動作するレポート作成エージェントに対しても、固有のOktaアイデンティティと専用ゲートウェイを割り当てることで同様の統制を適用できることを示した。EKS側の環境追加は約90分で構築可能で、EKSコントロールプレーンの利用料は1時間あたり0.10ドルとなる。
運用監査の面では、AgentCore ObservabilityとAmazon CloudWatchを組み合わせ、Oktaのシステムログと各コンポーネントの実行記録(OpenTelemetryスパン)をCloudWatch Omniで統合検索できるようにした。24時間の計測検証では、ツール呼び出し1回あたりのID検証とポリシー評価にかかる時間の中央値は約0.2秒であり、ツール側での認可判定スパンは1ミリ秒未満だった。特定のユーザーによる作成要求がポリシーで拒否された経緯なども、1つの画面上で正確に追跡できるとしている。
この記事は AWS 機械学習ブログの発表を AI が日本語に要約したものです。正確な内容は原文をご確認ください。
アプリで開く
