散らばる社内データを移さずに自律型AIが安全に調べられる連携構成をAWSが解説
- AWSのAgentCoreとDenodoを連携させ、クラウドと社内拠点の分散データを統合参照する設計を公開した。
- データを物理移動させず仮想統合し、AIモデルへ利用者の権限に応じた安全なデータ照会を提供する。
- Claude Sonnet 4.6と連携し、利用者認証を引き継いで機密情報のマスキングなどを自動適用する。
米アマゾン ウェブ サービス(AWS)は機械学習ブログで、自律型AIエージェントの構築基盤「Amazon Bedrock AgentCore」と「Denodo Platform」を連携させたアーキテクチャを解説した。クラウドやオンプレミスに分散する企業データを物理的に移動・複製することなく、AIエージェントが安全に参照できるセマンティック層の構築手法を示している。
企業内で自律型AIを活用する際、データは業務システム、分析用データウェアハウス、SaaS、オンプレミスなど多岐にわたる場所に存在し、これらへの統制されたアクセスが課題となる。今回の構成は、過去に紹介したStardogのナレッジグラフを用いた顧客360度ビューの設計を発展させたものだ。新たにDenodoをデータ層に採用し、クラウド内のAmazon AuroraやAmazon Redshiftに加え、ネットワーク境界外にあるオンプレミスのPostgreSQLデータベースを照会対象に含めている。
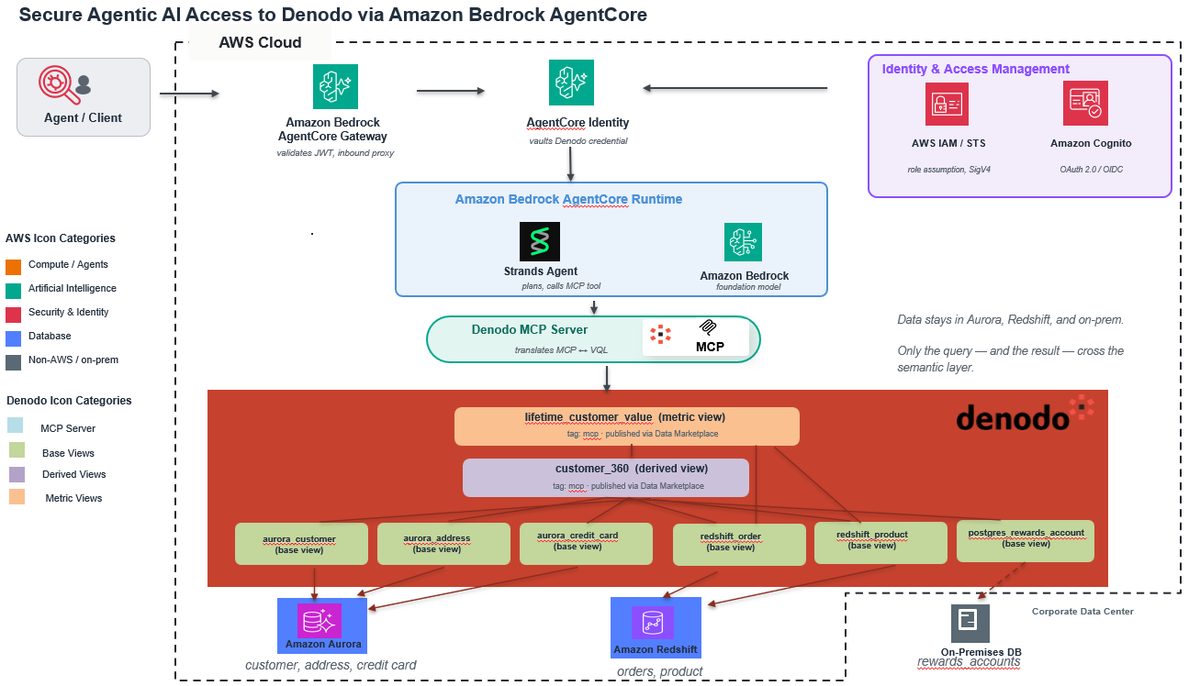
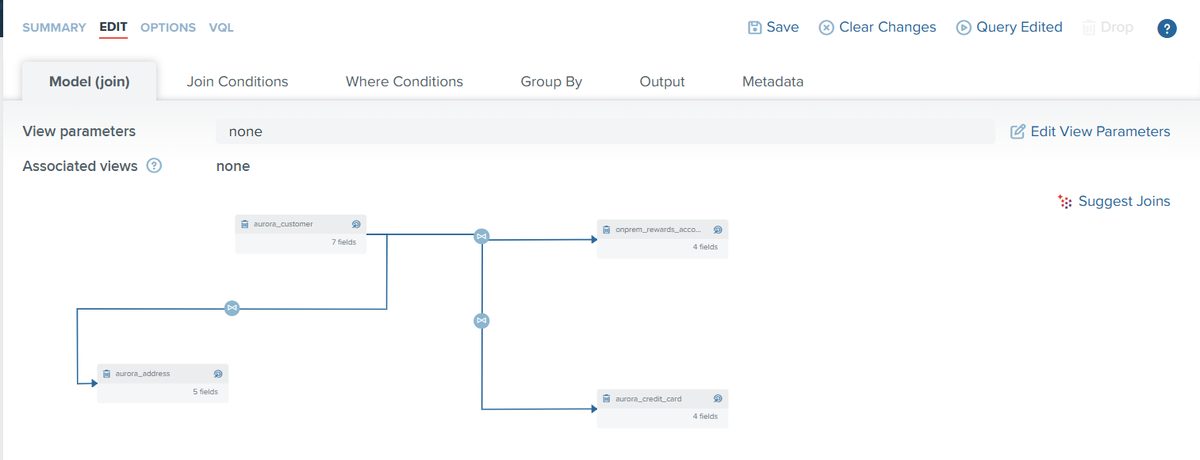
アーキテクチャでは、Amazon Bedrock上の基盤モデル(本検証ではAnthropic Claude Sonnet 4.6)がプロンプトを解釈して問い合わせを計画する。AgentCore Gatewayが利用者の本人確認を行い、資格情報をDenodo向けに代理交換して安全に中継する仕組みだ。Denodo Virtual DataPort(VDP)は、6つのベースビューなどを介してクエリ実行時に各データソースへネイティブSQLを分散展開し、結果を結合する。これにより、個人を特定できる情報(PII)などの機密データにはセキュリティポリシーに基づいた列マスクや行フィルターが自動適用され、AIへの統制された情報提供を実現する。
この記事は AWS 機械学習ブログの発表を AI が日本語に要約したものです。正確な内容は原文をご確認ください。
アプリで開く
