企業内の複数チームでAIエージェントを安全に共同運用できる設計図をAWSが公開
- エージェント開発ではモデル自体より安全な環境構築やコスト把握、各チームの権限管理が主な課題となる。
- AWSは中央管理と各現場の自律性を両立する分散運用型を採用し、共通基盤と個別チームの境界を明確にした。
- Amazon Bedrock AgentCoreを用い、推論やツールの利用制限と監視を自動化する構成案を提示した。
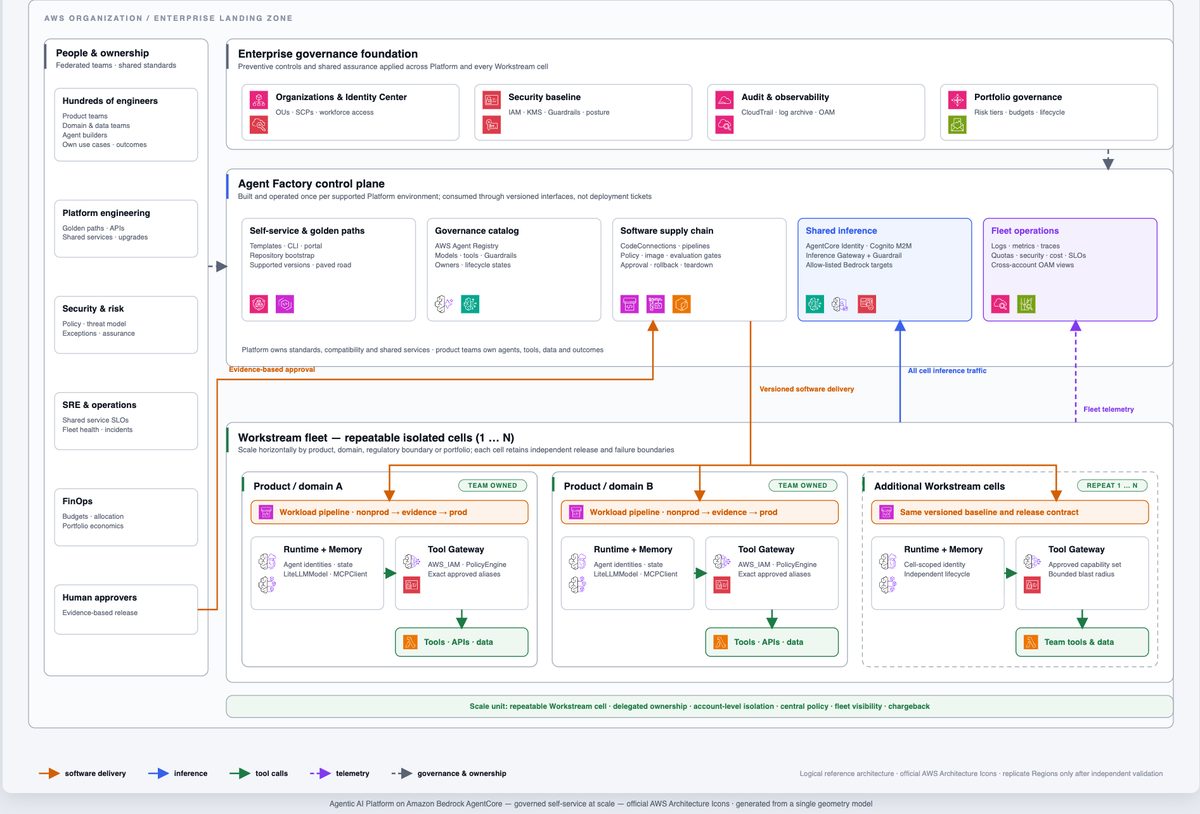
アマゾン・ウェブ・サービス(AWS)は、企業内で複数の開発チームが自律型AIエージェントを安全に本番運用するための基盤設計とリファレンス実装を解説した。基盤サービス群「Amazon Bedrock AgentCore」を活用し、全社的なガバナンスと各製品チームの開発自由度を両立するマルチアカウント構成を提案している。
AIエージェントを実際の業務環境へ導入する際、モデルの性能やツールの連携そのものよりも、複数チームが安全に利用できる環境の整備や、モデルとツールの所有権の明確化、アカウントをまたぐコストと稼働状態の把握などが大きな障害になりやすい。各チームが個別に環境を構築するとセキュリティや統制が崩れ、共通基盤がボトルネックになる課題があった。
企業における運用形態として、単一の専門組織がすべてを構築する「中央集権型」と各事業部門が独自に動く「非中央集権型」があるが、前者は対応速度が低下し、後者は基準の形骸化や重複投資を招く。これに対しAWSは、中央のプラットフォームチームが共通基盤と安全規約を提供し、ドメインごとのワークストリームチームが自律的にエージェントを開発・所有する「フェデレーテッド(連邦)型」のモデルを採用した。
本アーキテクチャでは、プラットフォーム制御プレーンとチームごとのワークストリームセルに分離している。各セルには隔離されたソースリポジトリとパイプラインが用意され、AgentCore Runtime、AgentCore Memory、AgentCore Gatewayが独立して配備される。これにより、あるチームの不具合やロールバックが他チームに影響を与えない仕組みを整え、承認されたモデルやツールへのアクセスのみを許可する推論ゲートウェイやツールゲートウェイを通じて安全性を担保する。
この記事は AWS 機械学習ブログの発表を AI が日本語に要約したものです。正確な内容は原文をご確認ください。
アプリで開く
