ペンティオ、業務AIの勝手な操作や情報漏洩を防ぐ管理基盤を国内で提供開始
- ペンティオは米Obot AIと提携し、業務システムと接続するAIの安全な利用を統制する基盤を国内発売した。
- 部門ごとに増える接続権限の放置や無断利用を防ぎ、管理者が認めた機能のみを定めた権限で実行させる。
- 200以上の連携機能や利用履歴の記録に対応し、クラウド型と自社環境へ導入する形態の2種類を提供する。
ペンティオは2026年11月5日、米Obot AIとセールスパートナー契約を締結し、AIエージェントの統制基盤「Obot」の日本国内での提供を開始した。対話型の生成AIから社内データや業務システムへ直接アクセスして作業を代行するAIエージェントへのシフトが進むなか、ツールの安全な接続と統制を支援する仕組みを提供する。
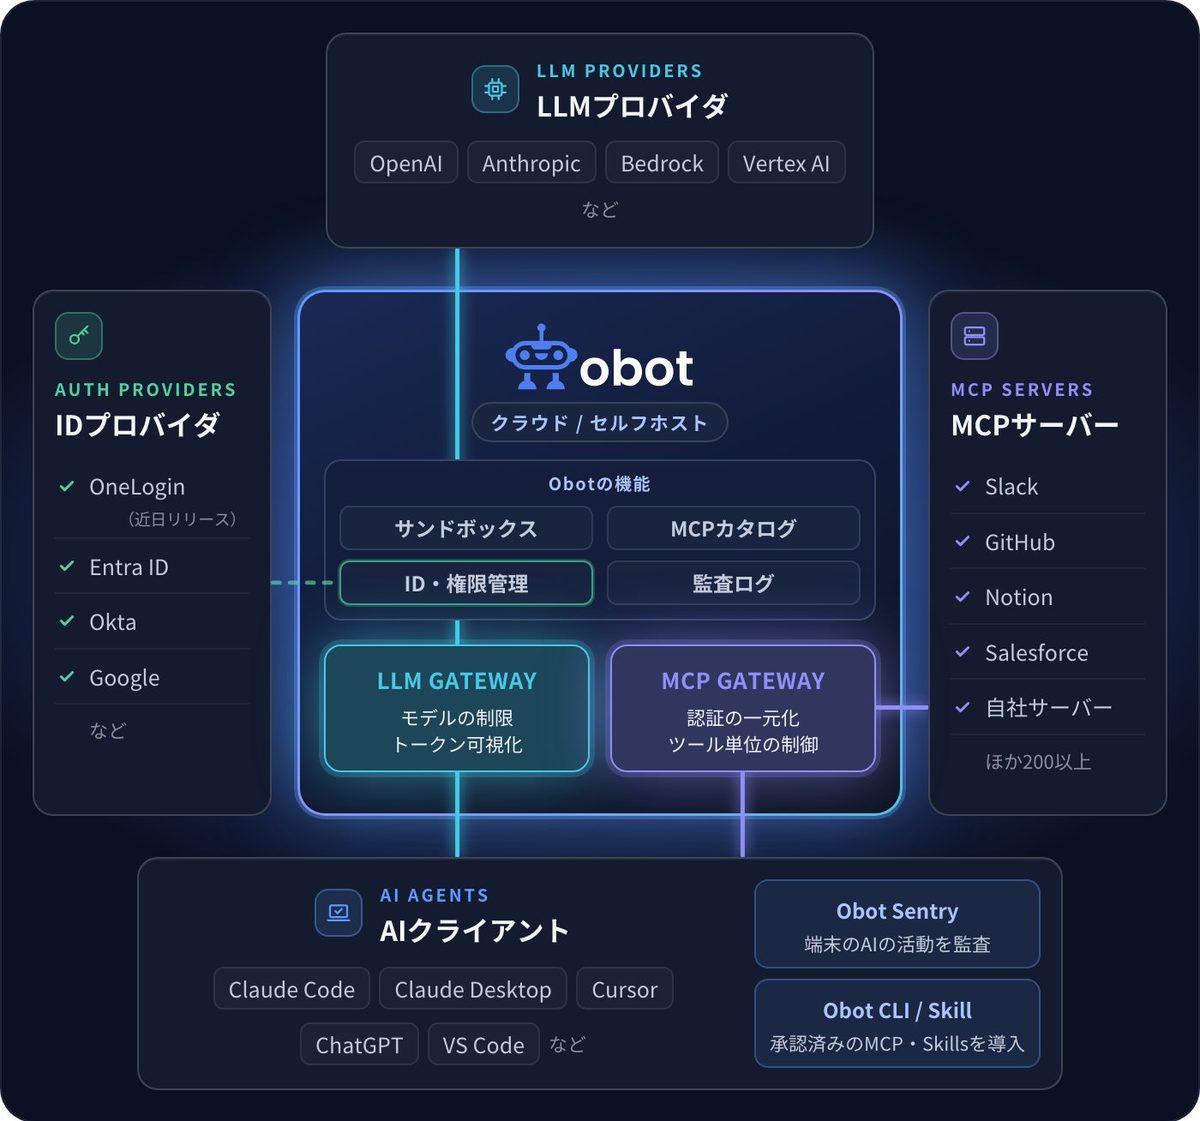
AIエージェントと外部ツールの接続規格であるMCP(Model Context Protocol)の普及により、Claude CodeやCursor、Copilot、ChatGPTといったAIクライアントからSlackやGitHub、Salesforceなどの業務システムへの接続が容易になっている。一方で、MCPサーバーが部門や個人ごとに増え、個別に認証情報を保持することによる過大な権限の放置や、ツールの実行履歴を追跡できない可視性の欠如、IT部門が把握しないまま社内データが送信される「シャドーAI」のリスクが課題となっていた。
Obotは、AIクライアントと業務ツールなどの間に立ち、認証情報をエージェントに直接渡さず、すべての呼び出しを管理者のポリシーに基づいて判定・記録する基盤である。主な機能として、アクセスのスコープ制御や即時停止を行うゲートウェイ機能や、SlackやGitHubなど200以上の検証済みサーバーを含む承認ツールの社内カタログ機能を提供する。さらに、操作履歴を記録して機微データをマスキングする監査ログ機能、端末上の設定をスキャンして未承認エージェントを検出・無効化する「Obot Sentry」、モデルごとのアクセスポリシーや利用コストを可視化する「Obot LLM Gateway」を備える。
提供形態はクラウド型の「Obot Cloud」と、KubernetesやDocker環境に展開するセルフホスト型「Obot Enterprise」の2種類を用意し、サービス料金は12ヶ月一括申し込みで受け付ける。Microsoft Entra IDやOktaなどのIDプロバイダと連携し、特定モデルに依存せず既存環境を統制できる。開発元のObot AIは2025年に米国のベンチャーキャピタルから出資を受けた企業であり、ペンティオは日本語での導入支援やPoCを実施していく。
この記事は PR TIMESの発表を AI が日本語に要約したものです。正確な内容は原文をご確認ください。
アプリで開く
